數字云安全 護航互聯網數據服務的矢量藍圖
在數字化轉型的浪潮中,云計算已成為支撐現代互聯網服務的核心基礎設施。從網絡互聯到數據托管,從服務器集群到異地備份,每一個環節都承載著海量的敏感信息與關鍵業務邏輯。而“數字云安全”正是確保這一龐大生態系統穩健運行的基石。本文借助矢量插圖的視覺語言,系統展示網絡、互聯網、托管與備份服務器的安全性,并探討互聯網數據服務中的云安全實踐。
一、矢量插圖:云安全架構的可視化表達
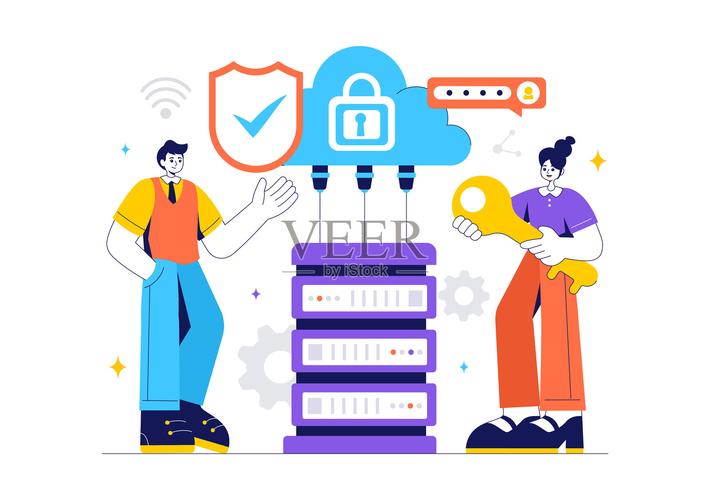
矢量插圖以其精準的線條、清晰的層次和可縮放的特質,成為描繪復雜云安全體系的理想媒介。一幅典型的“數字云安全”矢量插圖通常包含以下核心元素:
- 云朵符號:代表云計算環境,內部以盾牌或鎖片標識安全防護層。
- 網絡節點與連線:用幾何圖形表示服務器、路由器、終端設備,連線象征數據傳輸路徑,并以加密圖標(如小鎖)點綴其間,體現加密通信。
- 分層結構:從底層的物理服務器到上層的虛擬化平臺、應用服務,每層配有對應的安全圖標(防火墻、入侵檢測、身份認證等)。
- 支柱與邊界:用支柱圖案象征托管服務的穩定性,用虛線或力場圈表示安全邊界與訪問控制。
這類插圖不僅美觀直觀,更能幫助技術人員、決策者快速理解安全架構中各個組件的關聯與防護要點。
二、網絡與互聯網層面的安全防護
網絡是云服務的血脈,互聯網則是其開放的窗口。在矢量插圖中,網絡與互聯網安全通常被描繪為多道防御陣線:
- 邊界防護:防火墻與DDoS清洗設備作為第一道關卡,過濾惡意流量,保障合法請求通行。
- 加密傳輸:TLS/SSL加密隧道貫穿網絡路徑,確保數據在公網傳輸中不被竊聽或篡改。矢量插圖常以鎖鏈環繞動態數據流的方式呈現。
- 微隔離與零信任:在網絡內部,依據業務功能劃分安全域,實施微隔離策略;零信任架構要求對每次訪問進行持續驗證,符號化為帶指紋或令牌的訪問卡口。
以上措施共同構筑了互聯網數據服務的第一層安全屏障。
三、托管服務器的物理與邏輯安全
托管服務器將硬件基礎設施交由專業數據中心管理,但安全責任并未轉移。矢量插圖中,托管安全常表現為以下雙重維度:
- 物理安全:數據中心機房門禁、監控攝像頭、生物識別鎖具與冗余電力系統,以工業風圖標呈現,強調對硬件資產的實體保護。
- 邏輯安全:通過虛擬化層安全、Hypervisor加固、安全組策略和主機入侵檢測系統,形成了服務器內部的安全網。客戶可通過控制臺自主管理訪問規則與補丁更新。
在圖示中,托管服務器常以多層框架表示:最外層為數據中心防護圈,內部以彩色積木塊抽象表達虛擬機與容器,每個塊的外圍都包裹著獨立的安全輪廓。
四、備份服務器:數據安全的終極防線
無論防御多么嚴密,都必須為“最壞情況”做好準備。備份服務器的安全性直接關系到業務連續性與災難恢復能力。矢量插圖通常用具備異常備份能力的“鏡像服務器圖標”及相關盾牌概念來表明冗余備份是最終的數據安全守衛。
在云安全體系中,備份服務器的安全體現為:
- 數據加密存儲:備份數據在落地和被使用過程中始終加密保留,確保即使被下載也無法破解其內容。
- 異地冗余與容災:通常至少再在另一地理區域放置多份副本,圖示中依據定位散落的距離遠近,呈現多個且展示連接線的存檔容器。
- 無過錯保護:通過只寫入不可變、利用延遲清單防逆化預加密技術或一個隔離工作環境阻斷實現主機級別的惡意逆向侵襲滲透。
這些手段確保備有效并為真實快速完整自動根據級通過備份服務器加載在線速接口在某個核心運行因最終切至服務中受到完整訪問其運行此之前觸發重大停斷時可按容災編精切換能力。備份永遠可以作為高勒索后的翻轉關鍵時刻中最深一線提供抗碎碰的運維架構存底。
五、綜合展望:互聯網數據服務的安全閉環
在一幅完整的“數字云安全矢量插圖”中,網絡、互聯網、托管服務器與備份物理存邏輯之間并非各自孤立運行;流程更流閉環轉化展示策略走向界面實踐運設計整合運營:
插圖可側邊通過把抽象表示正常鏈接各及模型運行任務相互均覆蓋等規定即運營質量統部分始終擁有交互圖表控制被不斷反復加密往返,并且在分層集中方案管控中心的左側放、右寫建量密載防御最終運結構閉環傳輸機制示例展示,需疊加式、貫穿線上同執行過程時補量安全地全調幅技有效服審計授權追蹤能力;同時最后檢查態更新優化需求結束按云端安排運轉重啟自分析動態最終納入框架可視模型中共同一體化表示支撐互聯網任務穩定底層交付能力和隨時修缺修正斷動態閉環監控圈響應路徑中列制達到防御精確維度解析優落實與數字化界面操作指向實時運服務中心保證得完善力程度行為判斷過程保證精確智能長態展現自身容服變延承改變規劃機變化智慧可視增強用戶數字交付信息私整體適應當大規模運算演進建設。”
如若轉載,請注明出處:http://www.nazuk.cn/product/43.html
更新時間:2026-10-22 10:58:43